Tu nube cambia a velocidad de máquina. Tu seguridad también debería.
Kairos es la plataforma de seguridad para la era de la IA y la autonomía. Reúne los datos de tu nube en tu propia cuenta y pone agentes a trabajar sobre ellos: responden, vigilan, cazan amenazas y demuestran cada hallazgo.
¿Qué buckets de S3 son públicos y no tienen cifrado?
- Eligió 2 tablas del catálogo
- Escribió el SQL
- El validador lo aprobó
- Lo ejecutó en DuckDB en 140 ms
| Cuenta | Bucket | Región |
|---|---|---|
| 1111 2222 3333 | demo-exports | eu-west-1 |
| 1111 2222 3333 | demo-public-assets | us-east-1 |
Hay 2 buckets públicos sin cifrado. demo-public-assets sirve la web estática y es público a propósito. demo-exports guarda exportaciones de clientes: no debería ser público, empieza por ahí.
Ver el SQL que lo respalda
SELECT account_id, name, region
FROM syncol_aws.aws_s3_buckets_latest
WHERE is_public AND sse_algorithm IS NULL
LIMIT 100
Prueba otra pregunta
Datos de ejemplo.
Así se ve Kairos
Una sola aplicación para preguntar, vigilar y demostrar. Esto es lo que ve tu equipo cada mañana.
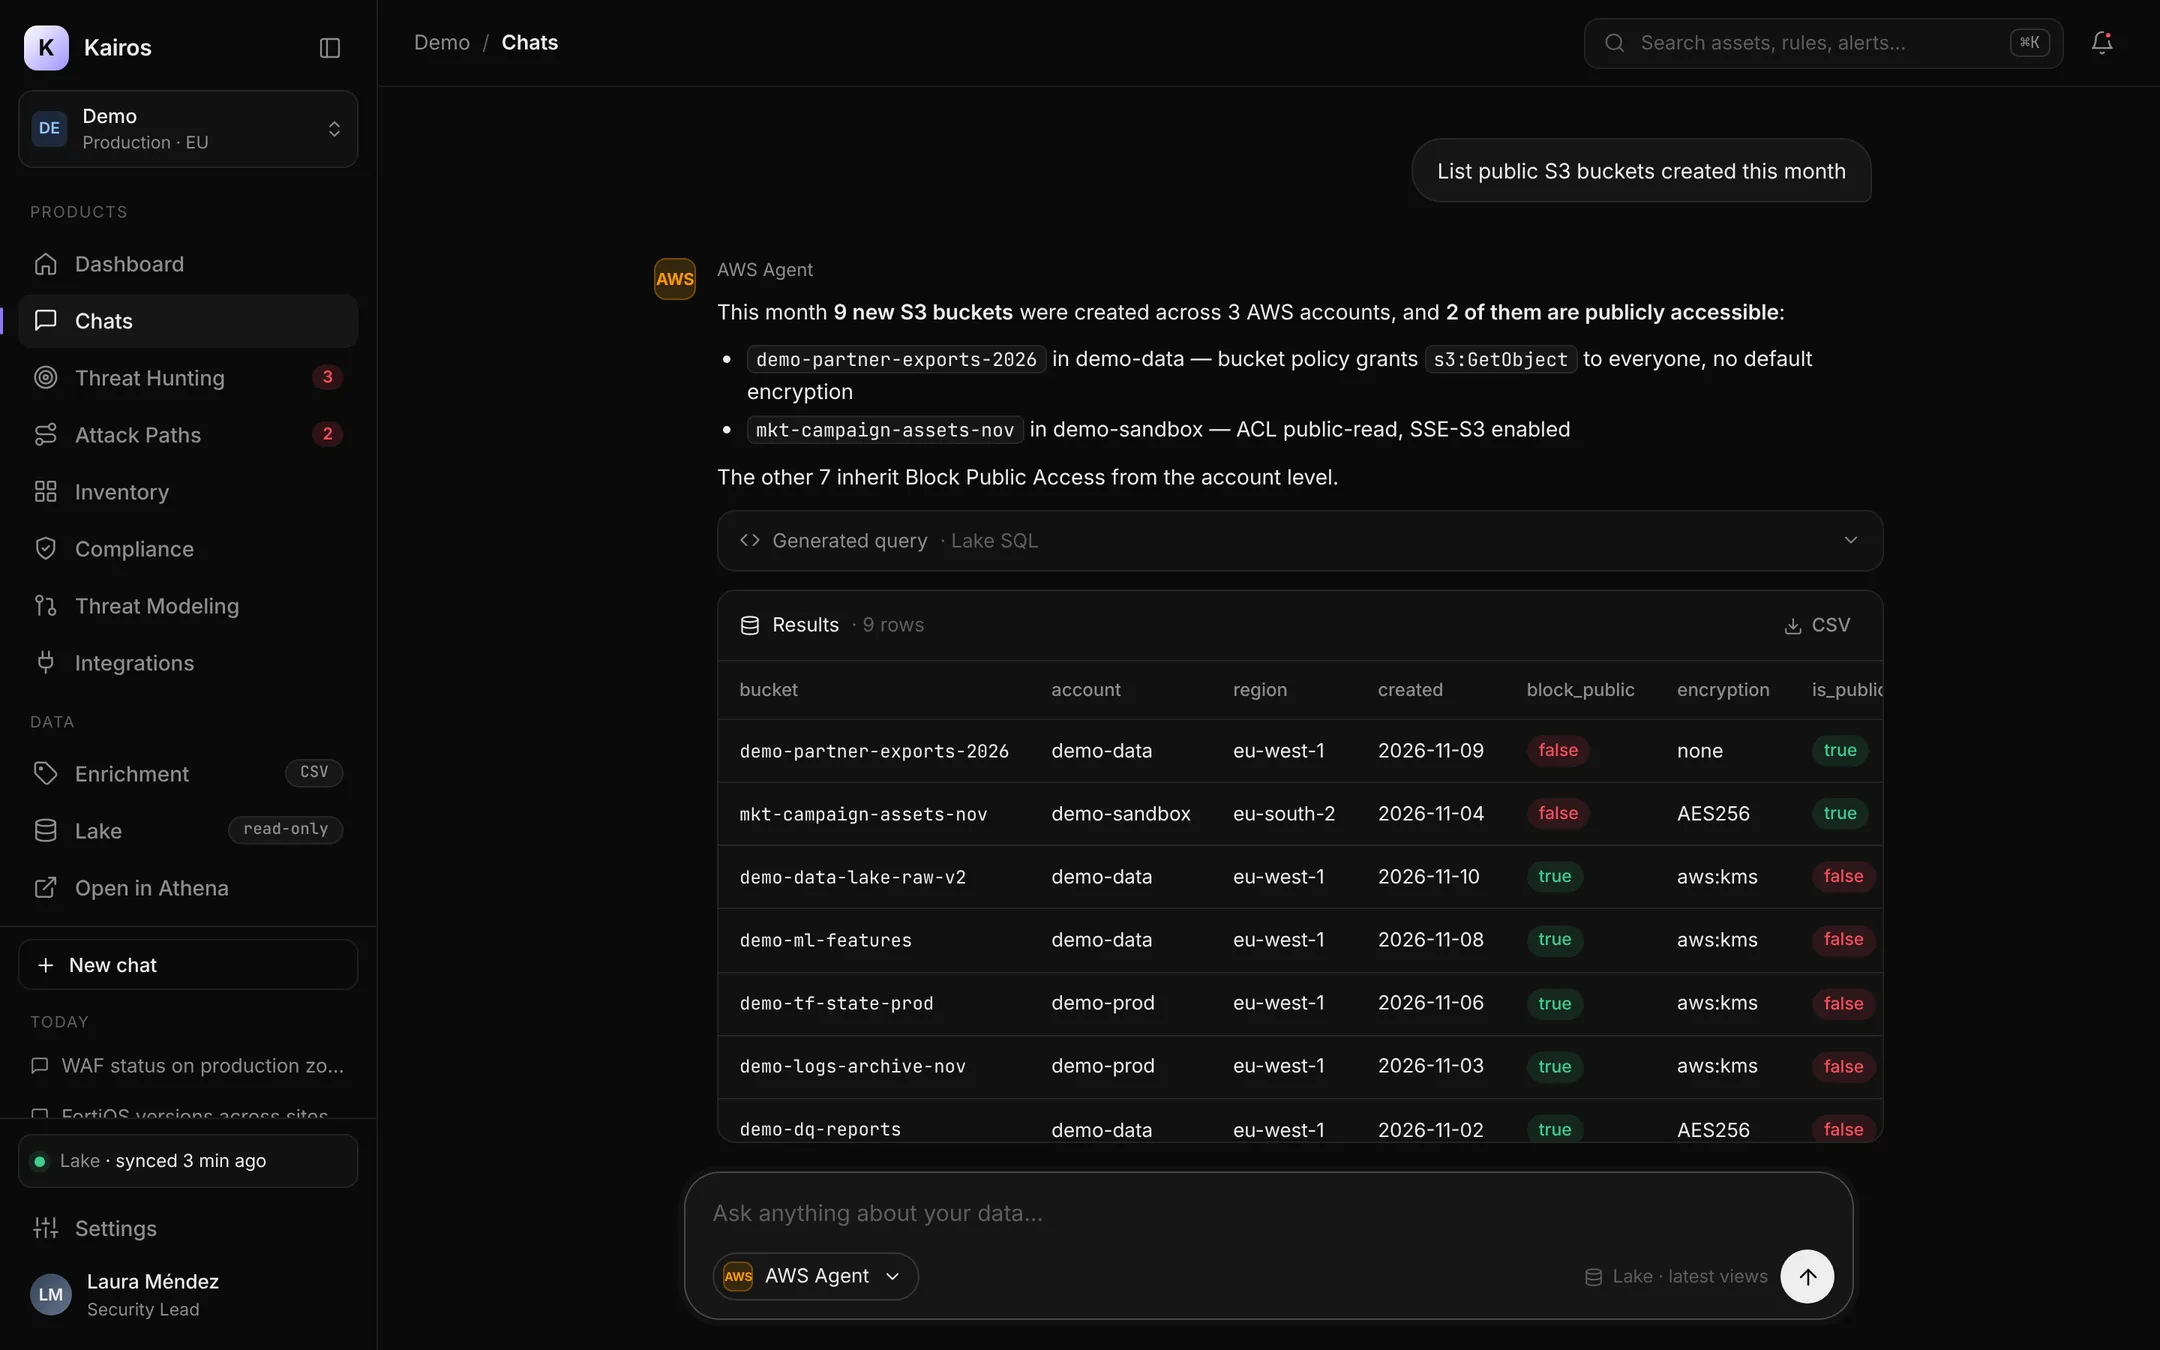
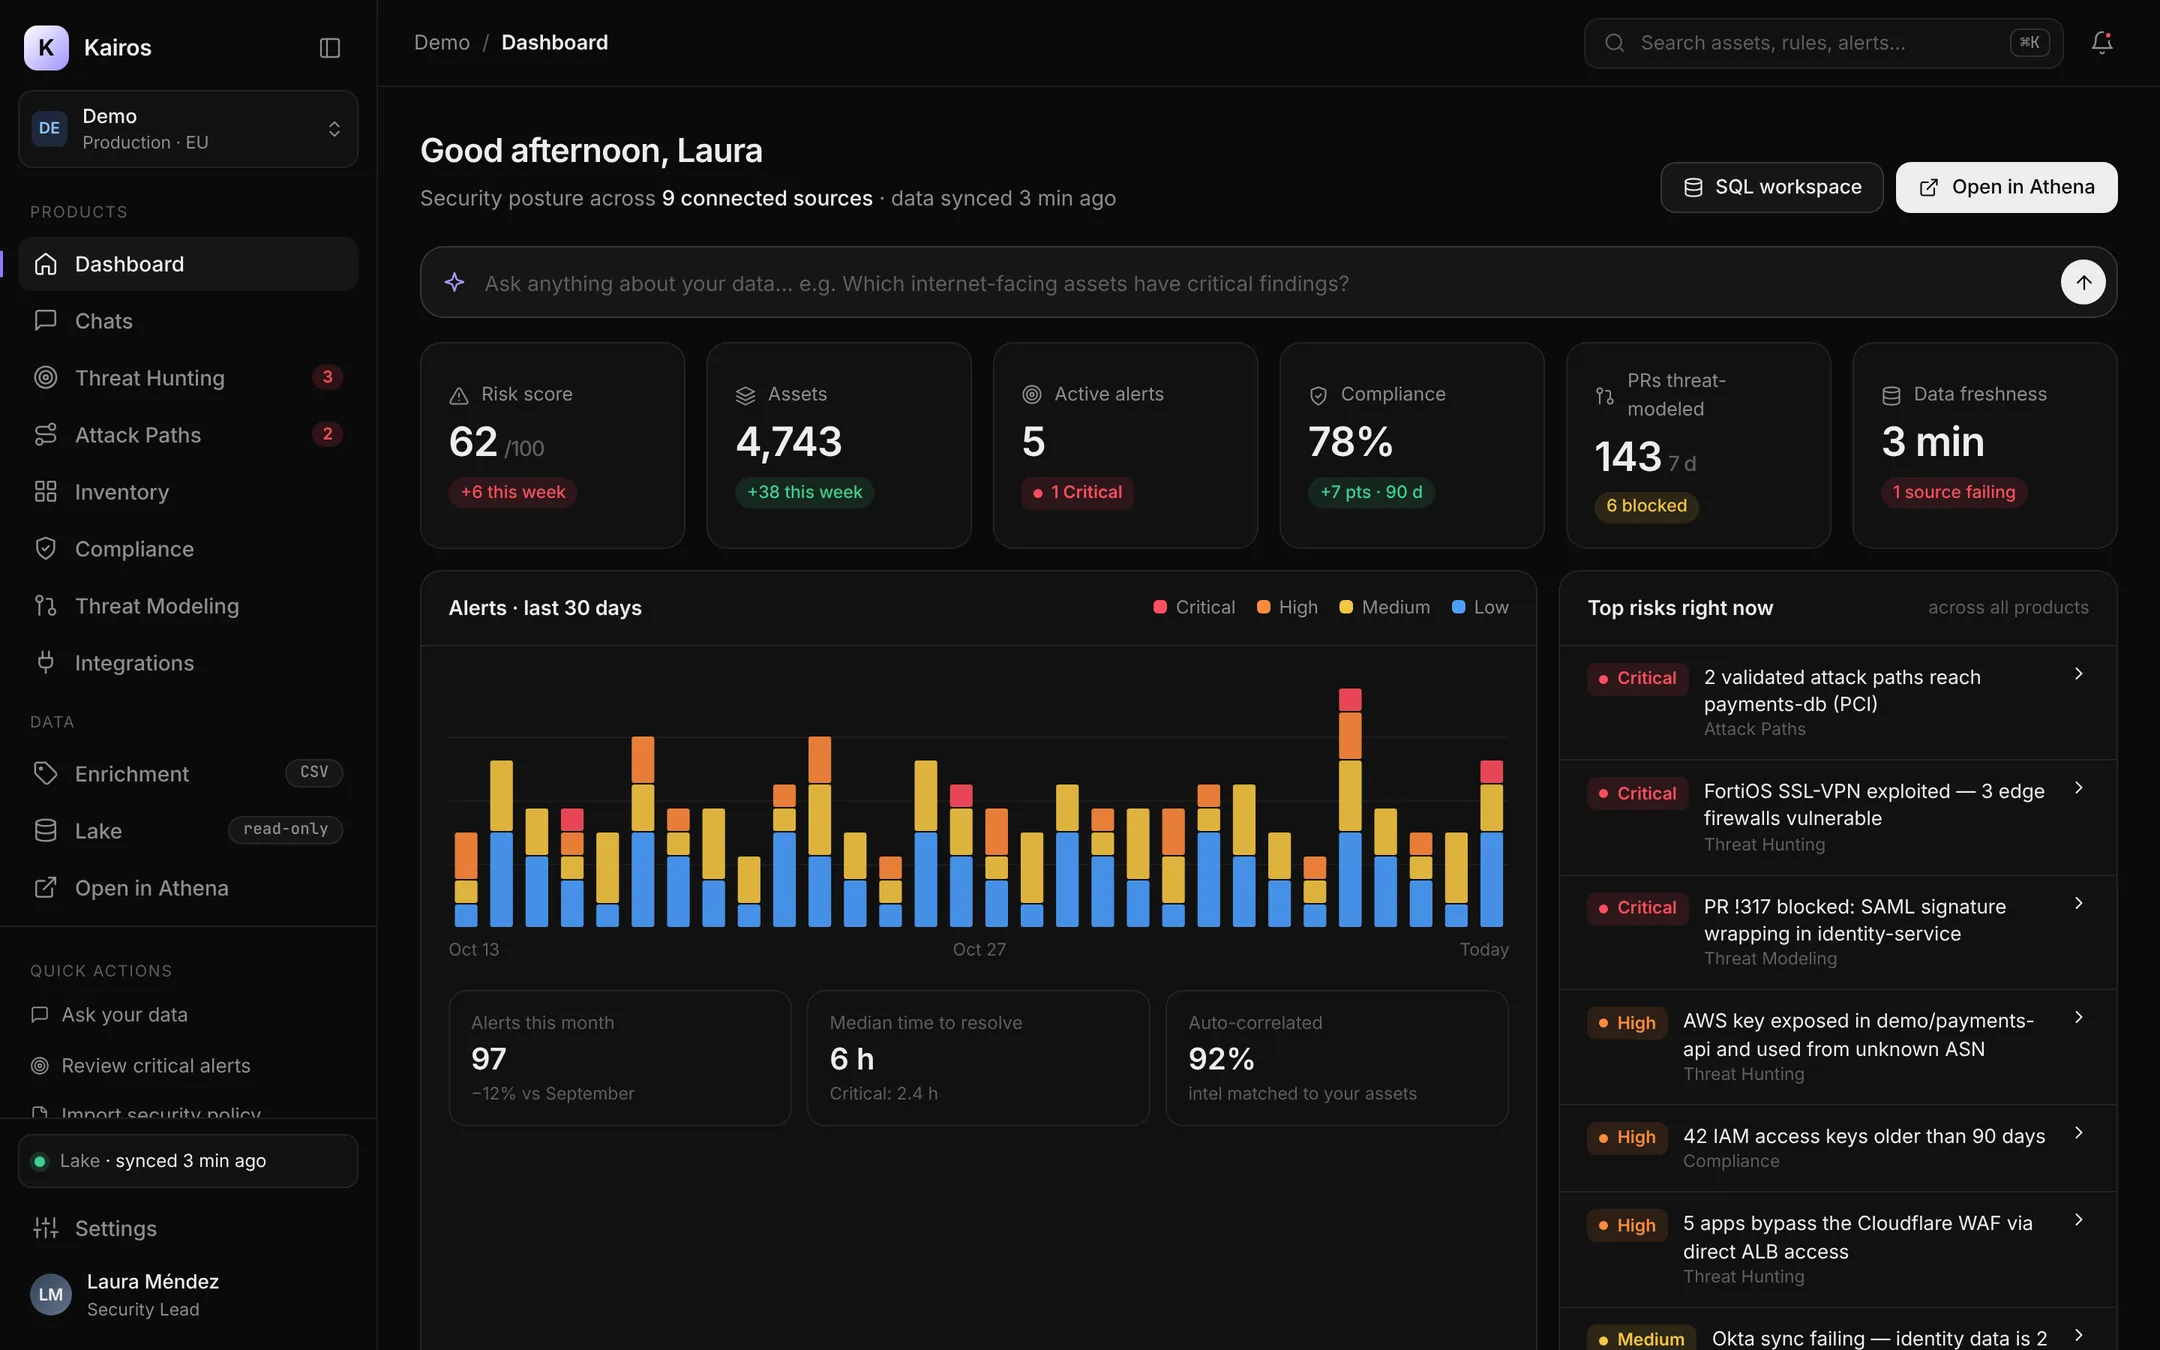
Pantallas del entorno de demostración, con datos de ejemplo.
Los atacantes ya usan IA. Tu propia empresa también.
El código lo escriben asistentes, la infraestructura la cambian pipelines y agentes, y un atacante automatiza en minutos lo que antes le llevaba semanas. Un equipo de seguridad que revisa a mano, consola por consola, llega tarde.
Seguridad a velocidad humana
Informes semanales, tickets y hojas de cálculo.
Para cuando alguien reúne la respuesta, la configuración ya cambió. Y cada herramienta nueva se lleva tus datos a otra nube.
Seguridad a velocidad de máquina
Agentes que vigilan tus datos todo el día, y lo demuestran.
Kairos sincroniza tu entorno cada pocos minutos y sus agentes trabajan sobre ese dato fresco. Cada hallazgo viene con la consulta y las filas que lo prueban.
Una plataforma, un solo modelo de datos
Todos los productos leen el mismo inventario sincronizado. Una alerta, una regla de cumplimiento y una ruta de ataque apuntan al mismo activo.
-
Chats
Pregunta en español a uno o varios agentes especializados por fuente. Responden con texto, tabla y el SQL que lo respalda.
«¿Qué buckets son públicos y no tienen cifrado?»
-
Dashboard
Tu postura en una pantalla: riesgo, activos, alertas, cumplimiento y frescura de cada fuente. Cada cifra abre su detalle.
Lo que le enseñas al comité, siempre al día.
-
Inventory
Un inventario único y normalizado de todo lo que tienes conectado, clasificado por reglas e IA, con dueño y relaciones.
No se protege lo que no se sabe que existe.
-
Threat Hunting
Cruza la inteligencia de amenazas (KEV, NVD, OSV y avisos de fabricantes) con la configuración real de tus activos.
Sale un aviso crítico y sabes en minutos si te afecta y dónde.
-
Attack Paths
Las rutas que un atacante podría recorrer hoy hasta tus activos críticos. Cada salto se demuestra con tu configuración actual.
Y te dice qué arreglo cierra más rutas.
-
Compliance
Escribe la regla en lenguaje humano o importa tu política. Kairos la convierte en una comprobación continua y reproducible.
El auditor puede repetir cualquier resultado histórico.
-
Threat Modeling
Una app de GitHub y GitLab que modela las amenazas de cada pull request: flujo de datos, STRIDE y cambio de riesgo.
Revisa el código que escriben personas y asistentes de IA, antes del merge.
-
Tus datos, abiertos
Acceso directo y de solo lectura a tu lago de datos con SQL estándar, para tus propios informes y herramientas.
Sin formatos cerrados: es tu cuenta y tu dato.
-
Integraciones
Syncol, nuestro motor de sincronización, trae inventario y eventos de cualquier nube o entorno on-premise con permisos de solo lectura.
Conectar AWS lleva menos de cinco minutos.
Lo que cambia para un responsable de seguridad
-
Decides con datos de hoy
Postura, inventario, amenazas y cumplimiento en un mismo sitio, sin esperar al próximo informe.
-
Cada respuesta es evidencia
Kairos muestra el SQL y los datos de los que sale cada afirmación. Lo que le enseñas al auditor se puede comprobar.
-
Tu equipo deja de hacer de buscador
Las preguntas rutinarias ya no interrumpen a tus ingenieros. Cualquiera con acceso las resuelve solo.
-
No añades un riesgo nuevo
Kairos solo lee, corre dentro de una cuenta de AWS dedicada a ti y cifra todo con una clave que solo sus servicios pueden usar.
Para qué lo usan los equipos
- Auditoría y cumplimiento
- «¿Qué usuarios administradores no tienen doble factor?» «¿Qué recursos no están cifrados?»
- Respuesta a incidentes
- «¿Quién cambió esta política y desde qué IP?» «¿Qué más tocó ese rol esta semana?»
- Higiene diaria
- «¿Qué claves de acceso llevan más de 90 días sin rotar?» «¿Qué zonas no fuerzan HTTPS?»
- Informe al comité
- «¿Cuántos recursos públicos teníamos el mes pasado y cuántos hoy?»
IA con límites: el modelo escribe, el código decide.
Dar autonomía a un agente sobre datos de seguridad exige controles. En Kairos el modelo solo redacta: lo que se ejecuta, dónde y con qué datos lo decide código determinista que puedes auditar. Así responde un agente a una pregunta.
- código
Contexto
Elige las tablas relevantes de tu catálogo. Las columnas sensibles ni se le enseñan al modelo.
- modelo
SQL
Claude, en Amazon Bedrock dentro de tu cuenta, escribe una única consulta de lectura.
- código
Validación
Solo lectura, solo tablas del catálogo, sin funciones de ficheros ni de red, siempre con límite de filas.
- código
Motor
El estado actual se responde en milisegundos. El historial y los eventos van a Athena sobre Iceberg.
- modelo
Respuesta
Explica el resultado en tu idioma. Un texto malicioso dentro de tus datos nunca se trata como instrucción.
Tus datos no salen de tu cuenta
Cada cliente tiene su propia cuenta de AWS. Todo Kairos se despliega dentro de ella; desde fuera solo se ve Cloudflare.
Tú
Cloudflare
Tu cuenta de AWS
Todo cifrado con tu clave KMS
Lo que garantizamos, y cómo
- Una clave por cliente
- Una clave KMS propia en tu cuenta. Solo los servicios de Kairos descifran; ni nuestros administradores, ni la cuenta root.
- Solo lectura
- La API lee con un rol que no puede escribir ni tocar claves. Lo que no sea un
SELECTno pasa del validador. - Nada sensible llega al modelo
- Secretos, claves de acceso y el JSON en bruto de cada recurso se ocultan antes de construir el prompt.
- Tus chats son tuyos
- Cada conversación se cifra con una clave atada a tu usuario. Nadie más del equipo la ve, tampoco un administrador.
- Sin puertos abiertos
- El servidor no acepta conexiones de entrada. Cloudflare llega por un túnel que inicia el propio servidor.
- Doble factor obligatorio
- Código por email más app de autenticación, llave de seguridad o biometría. Puedes limitar el acceso a tus IP.
Fuentes
- AWS Cuentas de tu organización: IAM, S3, EC2, CloudTrail y más
- Cloudflare Zonas, DNS, reglas, certificados, Access
- Google Workspace Usuarios, verificación en dos pasos, grupos, auditoría
- Y lo que venga GitHub, Okta, Azure, Google Cloud, firewalls y entornos on-premise, con el mismo motor
Preguntas frecuentes
¿Kairos puede cambiar algo en mi nube?
No. Los conectores usan permisos de solo lectura y la API solo ejecuta consultas SELECT sobre una copia del inventario.
¿El modelo de IA se entrena con mis datos?
No. El modelo corre en Amazon Bedrock dentro de tu cuenta de AWS; tus datos no se usan para entrenar modelos ni salen de esa cuenta.
¿Y si el modelo se equivoca?
Cada respuesta enseña la consulta y los datos de los que sale, así que se puede comprobar. Y una consulta mal formada no llega a ejecutarse: la detiene el validador.
¿Cuánto tarda la puesta en marcha?
El despliegue es un pipeline automático. Con los permisos de lectura concedidos, la primera sincronización termina el mismo día.
¿Quién de mi equipo ve mis conversaciones?
Nadie. Cada chat se cifra con una clave ligada a tu usuario; ni tus compañeros ni un administrador pueden leerlo.
Empezar es sencillo
Una cuenta de AWS para ti
Creamos una cuenta dedicada, o usamos una tuya.
Un pipeline lo despliega todo
Clave, lago, API, túnel y acceso. Sin pasos manuales.
Conectas tus fuentes
Permisos de solo lectura en AWS, Cloudflare y Google Workspace.
Preguntas
La primera sincronización termina el mismo día.
Trae tus cinco preguntas más incómodas.
Te enseñamos Kairos respondiéndolas en una demo de 30 minutos. Escríbenos a info@securityengineer.io.
Pedir una demo